Le scan volontaire
Depuis fin juillet 2026, le règlement (UE) 2026/1881 (souvent appelé Chat Control 1.0) autorise les fournisseurs de messageries et de courriels à scanner volontairement les communications non chiffrées pour détecter des contenus d’abus sexuels sur mineurs connus. Ce régime, qui court jusqu’au 3 avril 2028, exclut explicitement les communications auxquelles le chiffrement de bout en bout est appliqué, a été appliqué ou le sera. Aucune obligation générale de scan n’existe. Les plateformes choisissent ou non d’activer la détection. Des amendements parlementaires ont renforcé cette exclusion du chiffrement.
Chat Control 2.0 : le vrai enjeu, toujours ouvert
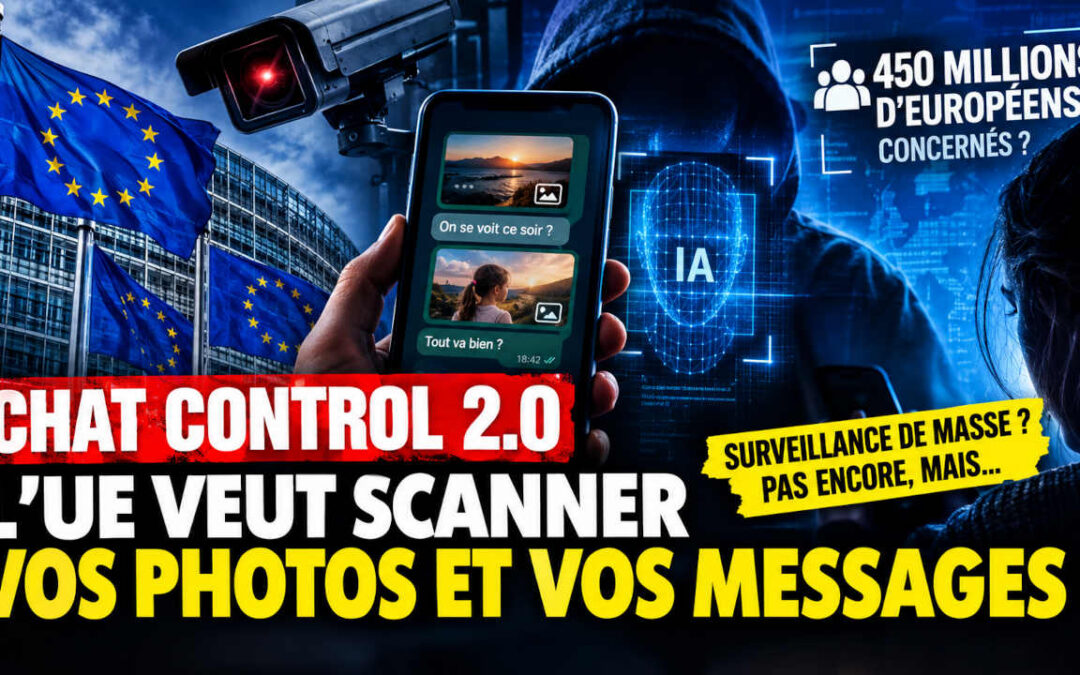
Le cœur du débat est le règlement permanent sur la prévention et la lutte contre les abus sexuels sur mineurs en ligne (proposition Commission COM(2022) 209, procédure 2022/0155(COD)). Lancé en mai 2022 sous la commissaire Ylva Johansson, il prévoyait des évaluations de risques, la création d’un Centre européen, et surtout des ordres de détection pouvant contraindre les fournisseurs à scanner des contenus privés. La proposition initiale ne protégeait pas le chiffrement de bout en bout. Pour les services chiffrés, un scan efficace impliquerait une analyse côté client, avant chiffrement, sur l’appareil de l’utilisateur. Cryptographes, autorités de protection des données et organisations de défense des libertés ont dénoncé le risque de création de portes dérobées et de surveillance de masse.
Six trilogues n’ont pas clos le sujet. Le 29 septembre 2026, sous présidence irlandaise, les négociateurs se sont mis d’accord sur les missions du futur Centre européen et, en principe, sur des ordres de détection pour certains contenus publics. Le scan des messages privés est resté en suspens. Le Parlement européen défend une approche ciblée, validée par un juge indépendant, et l’exclusion du chiffrement de bout en bout. Au Conseil, neuf États représentant environ 32,9 % de la population de l’UE s’opposent au scan obligatoire des communications privées, à 2,1 points d’une minorité de blocage. Des documents internes et des fuites ont montré la volonté de certains États de maintenir ou d’étendre des capacités de détection large, parfois via des mécanismes administratifs ou des « packages de détection ».
Des réunions techniques sont annoncées pour début novembre (examen de textes de compromis vers le 3 novembre selon des sources spécialisées). Un septième trilogue politique est évoqué pour décembre. Rien n’est tranché.
L’argument des enfants et les omissions du récit officiel
Le prétexte reste la lutte contre les abus sexuels sur mineurs. Personne ne conteste la réalité du problème ni la nécessité de moyens d’enquête ciblés. Mais le débat officiel minimise systématiquement les coûts : faux positifs (des études et des cas concrets ont montré des signalements erronés sur des photos légitimes de familles), affaiblissement de la sécurité des communications pour tous les utilisateurs (y compris victimes, journalistes, militants, professionnels de santé), et glissement possible vers d’autres usages une fois la technique déployée. Le Service juridique du Conseil a lui-même rappelé, dans des avis antérieurs, les difficultés juridiques d’un scan sans suspicion.
Les négociations manquent de transparence. De nombreux documents du Conseil restent non publics ou partiellement accessibles. Les positions des gouvernements évoluent selon les présidences. Le Parlement a plusieurs fois freiné, mais le processus continue. Pendant ce temps, le régime temporaire prolonge le scan volontaire et maintient la pression pour un texte permanent.
Ce qui se joue réellement
Si un compromis aboutit à des obligations de détection larges ou à des mécanismes qui contournent le chiffrement (scan côté client, exigences de « mesures d’atténuation » forçant des adaptations techniques), l’Europe institutionnaliserait une forme de surveillance des communications privées à grande échelle. Même limité au départ aux contenus connus, le dispositif crée une infrastructure. Les services comme Signal ont déjà indiqué qu’ils quitteraient plutôt le marché européen que de compromettre leur chiffrement. Les entreprises européennes et les utilisateurs ordinaires en subiraient les conséquences en termes de confiance et de sécurité.