Un volume croissant et des données toujours plus sensibles
Les fuites de données personnelles ne sont plus des incidents isolés. En France, le volume des notifications et des revendications sur les forums cybercriminels a augmenté de manière marquée ces dernières années, selon les bilans de la CNIL et les observatoires spécialisés. Cette hausse s’accompagne d’une évolution qualitative : les bases compromises contiennent de plus en plus souvent des pièces d’identité, des documents médicaux, des historiques d’achats réglementés ou des numéros de sécurité sociale. Les cas présentés ci-dessous ne constituent pas une liste exhaustive. Ils sont donnés à titre d’exemples, afin d’illustrer concrètement l’ampleur et la diversité du phénomène à un moment donné. De nombreuses autres fuites, confirmées ou revendiquées, ne sont pas mentionnées ici.
Le 17 octobre 2026 : une journée de concentration des revendications
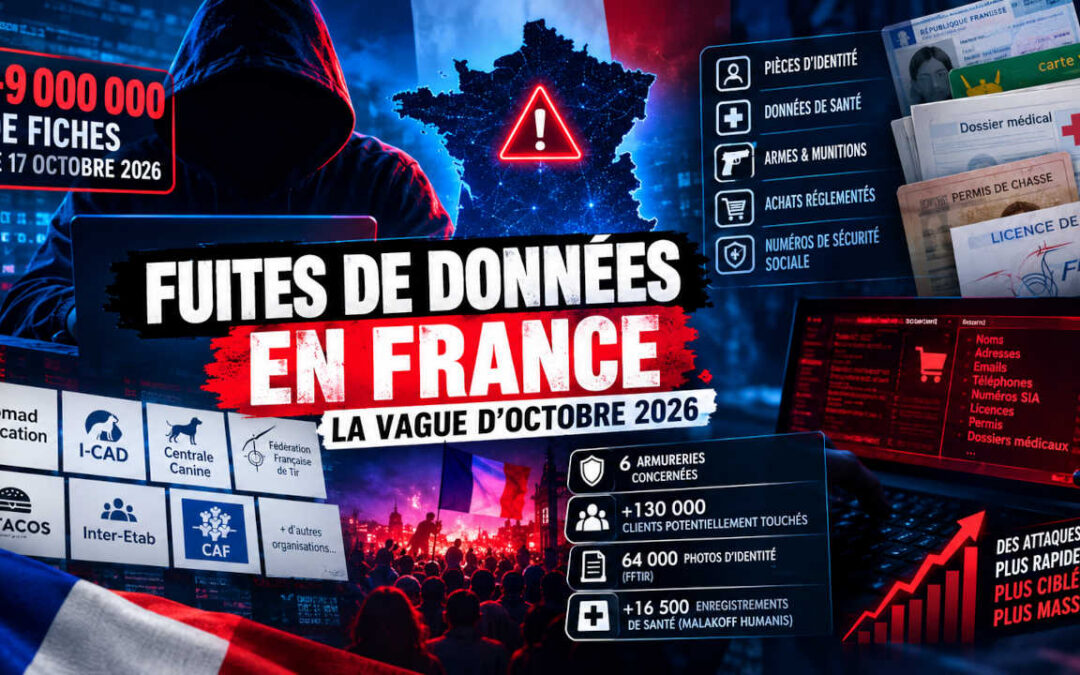
Le samedi 17 octobre a concentré un nombre inhabituel de publications. Selon le décompte établi par FrenchBreaches, une vingtaine d’organisations françaises ont vu des bases de données revendiquées ce jour-là, pour un volume agrégé dépassant les neuf millions de fiches (chiffre qui agrège les revendications et peut inclure des doublons). Parmi les cibles les plus citées figuraient Nomad Education, I-CAD, la Centrale Canine, la Fédération française de tir, O’Tacos et Inter-Etab. Le même jour, le site et l’application de la CAF ont été inaccessibles pendant plusieurs heures ; une attaque par déni de service a été évoquée, sans confirmation officielle de l’origine. Cette journée coïncidait avec une mobilisation sociale d’ampleur, sans qu’un lien direct ait été établi entre les deux phénomènes.
L’écosystème des armes de loisir et du tir sportif particulièrement exposé
Une série distincte a touché des armureries et la Fédération française de tir. Au moins six enseignes (Lavaux, Douillet, du Bocage, Gilles, Laudier, Centrale) ont été concernées par des cyberattaques confirmées ou des fuites revendiquées depuis le début de 2026. Le cumul des chiffres dépasse 130 000 clients potentiellement touchés. Les données exposées ou revendiquées incluent des historiques d’achats d’armes et de munitions, des numéros SIA, des licences de tir, des permis de chasse et, dans certains dossiers, des copies de pièces d’identité. Plusieurs incidents ont été confirmés par les enseignes elles-mêmes. Un même acteur, opérant sous le pseudonyme ChimeraZ, a revendiqué plusieurs de ces bases. La Fédération française de tir a, de son côté, confirmé une cyberattaque survenue entre le 12 et le 15 octobre : environ 64 000 photos d’identité et près de 19 000 documents (dont des certificats médicaux) ont été dérobés, en plus de données de base concernant un grand nombre de licenciés. Il s’agit du deuxième incident majeur visant la fédération en un an.
Données de santé et dépendance aux prestataires
Malakoff Humanis a également été concerné. Un pirate a revendiqué le 17 octobre la divulgation de plus de 16 500 enregistrements contenant des informations de santé (prises en charge hospitalières, historiques de remboursements, consultations). Le groupe a confirmé que ces éléments renvoyaient à une cyberattaque d’août 2026 ayant visé un prestataire de gestion qui administrait environ 2 000 assurés. La CNIL et les assurés concernés ont été notifiés. Ce schéma – compromission via un tiers moins protégé – se retrouve dans d’autres incidents récents et souligne la difficulté, pour les donneurs d’ordre, de contrôler l’ensemble de leur chaîne de sous-traitance.
Accélération du cycle d’attaque
Ces incidents s’inscrivent dans un contexte où les outils offensifs permettent de réduire le délai entre la découverte d’une faille et son exploitation. La recherche automatisée de vulnérabilités, le triage de grandes bases de données et la génération de scénarios de phishing ou d’exploitation peuvent être accélérés par des modèles d’intelligence artificielle utilisés hors de tout cadre de conformité. Les attaquants n’ont pas à respecter les contraintes de sécurité ou de réglementation qui s’imposent aux défenseurs. Dans les cas récents, les vecteurs restent souvent classiques (comptes sans double authentification, failles de contrôle d’accès, prestataires), mais leur identification et leur exploitation peuvent être rendues plus rapides et plus systématiques. Les données sensibles (armes, santé, identité) augmentent ensuite la valeur de revente ou le risque de fraude ciblée.
Des failles systémiques : l’exemple des vulnérabilités critiques dans PHP
Dans le même temps, une alerte distincte a illustré la fragilité des infrastructures numériques elles-mêmes. Le 21 octobre, le projet PHP a publié des correctifs pour deux vulnérabilités critiques (CVE-2026-109618 et CVE-2026-109619, notées 9,2 sur 10 sur l’échelle CVSS v4.0), permettant potentiellement une exécution de code à distance sans authentification. PHP, utilisé par une part très majoritaire des sites web dynamiques, a conduit l’ANSSI à recommander l’isolement des serveurs non immédiatement patchés. À sa demande, le ministère de l’Intérieur a placé en maintenance préventive l’ensemble de ses sites exposés, de même que de nombreux services institutionnels (préfectures, CAF, Ameli, impôts, etc.). Des mesures similaires ont été observées dans d’autres pays européens. Ces coupures préventives, intervenues quelques jours après la vague de revendications du 17 octobre, rappellent que les risques de compromission ne se limitent pas aux bases de données déjà exfiltrées : une faille dans un composant largement déployé peut exposer simultanément un grand nombre d’organisations, institutionnelles ou privées, et accélérer encore le rythme des incidents.
Risques concrets et limites des réponses actuelles
Les conséquences immédiates sont connues : usurpation d’identité, phishing ciblé, revente de bases sur les forums, et, dans le cas des détenteurs d’armes, exposition d’informations particulièrement sensibles. Les organisations touchées notifient la CNIL, informent les personnes concernées et renforcent leurs contrôles, mais beaucoup de fuites continuent de passer par des mesures de base non appliquées (authentification faible, accès non segmentés, prestataires insuffisamment sécurisés). La concentration de revendications observée mi-octobre montre que le volume peut s’accélérer brutalement lorsque plusieurs acteurs publient en parallèle, même si toutes les revendications ne sont pas systématiquement confirmées dans leur intégralité.
Ces éléments confirment que la hausse des fuites n’est pas seulement quantitative. Elle combine une multiplication des cibles, une sensibilité croissante des données exposées et une capacité technique des attaquants à enchaîner les opérations plus rapidement. Les cas d’octobre 2026, en particulier ceux touchant l’écosystème des armes et les données de santé, en fournissent des illustrations concrètes, parmi bien d’autres.
À noter que ces fuites sur l’écosystème des armureries et du tir sportif interviennent dans une période marquée, après le 17 octobre, par une forte hausse des achats de matériel de défense non létal (bombes lacrymogènes, lanceurs de balles en caoutchouc, matraques, etc.) dans plusieurs enseignes. Selon des armuriers, dont Yves Gollety, président de la Chambre syndicale nationale des armuriers, les ventes ont été multipliées par 5 à 10 dans certaines boutiques, notamment à Paris, sous l’effet des débordements et pillages du 17 octobre et de la crainte d’une nouvelle mobilisation le 24. Ces deux phénomènes restent distincts : les fuites concernent des données historiques de clients, tandis que la hausse des ventes répond à un climat de peur immédiat. Aucun lien direct n’a cependant été établi entre eux.