Nous pourrions nous demander si nous ne sommes pas en train de vivre, en direct, une forme de remake en réalité (très) augmentée du film Leave the World Behind (Le Monde après nous).
Tant les similitudes sont nombreuses et troublantes : succession rapide de défaillances techniques visibles, absence d’explications claires, érosion de la confiance, messages de préparation individuelle, et résonances géopolitiques.
Ce qui relevait de la fiction il y a quelques années semble trouver des échos concrets dans le clustering d’incidents d’octobre et novembre 2026.
Ce texte propose une chronologie de ces événements, non pour affirmer une équivalence, mais pour examiner ce que leur accumulation et leur timing révèlent lorsqu’on les observe ensemble.
chronologie d’octobre-novembre 2026
- 11-13 octobre : Première vague massive d’attaques sur les systèmes de réfrigération en France.
- Nuit du 12-13 octobre : Extension à d’autres équipements de réfrigération.
- 19 octobre : Discours de Jensen Huang en faveur des modèles open (« j’ai sorti le cou »).
- 20 octobre : Annonce publique de la faille PHP2Shell.
- 22 octobre : Lancement et médiatisation de la campagne « Be Ready » au Royaume-Uni.
- 29 octobre : Vol majeur sur Binance, incident Polymarket et article du New York Times sur Huang.
- Nuit du 1-2 novembre : Seconde vague d’attaques sur les systèmes de réfrigération en Europe.
- 8 novembre : Admission de Jensen Huang (note interne sur l’infidélité).
- 12 novembre : Démission de Jensen Huang.
- 12-13 novembre : Pannes Microsoft 365 / Outlook / Teams.
- 13 novembre : Immobilisation nationale des vols aux États-Unis (ground stop de la FAA).
- 16 novembre : Injection JavaScript via Optimizely (OPTIMJACK).
- 17 novembre : Confirmation Optimizely, panne du réseau classifié de la NSA, pannes Apple, cyberattaque Equinor, panne Cloudflare, incendie mineur au siège de la CIA.
- 17-18 novembre : Fuite massive de fichiers internes de Deutsche Bank, incident sur le câble sous-marin SEA-ME-WE 5.
- 18 novembre : Alerte DHS sur des cyberattaques ciblant le réseau électrique, l’eau et les transports aux États-Unis ; cyberattaque rapportée sur Nvidia ; cyberattaque sur le superordinateur japonais Fugaku ; pannes T-Mobile.
- 19 novembre : Intervention de Geoffrey Hinton devant le Congrès américain ; déclaration de Donald Trump s’opposant à toute régulation « globaliste » de l’IA
- 19 novembre :confirmation d’une cyberattaque remontant au 22 octobre : Cyberattaque assistée par IA contre la Commission européenne.
Une densification exponentielle qui devient visible
Depuis plusieurs années, la succession de failles logicielles, d’attaques cyber, de défaillances techniques, de ruptures de supply-chain et d’incidents touchant les infrastructures critiques suit une courbe qui n’est plus linéaire. Octobre et novembre 2026 marquent cependant un basculement qualitatif. Ce n’est plus seulement le volume qui augmente, c’est la densité temporelle, la synchronicité apparente et le caractère immédiatement perceptible pour le grand public. Ce qui était auparavant absorbé par des communiqués techniques isolés devient, en quelques semaines, un bruit de fond continu et difficile à ignorer.
La plupart de ces événements continuent d’être présentés, un par un, comme des conséquences normales d’infrastructures vieillissantes, de mises à jour défectueuses, de pics de charge ou de simples erreurs humaines. Pris séparément, chacun de ces récits reste plausible. Mais lorsqu’on les replace dans une fenêtre temporelle aussi courte et que l’on observe la diversité des cibles (systèmes de paiement, réseaux énergétiques, transports aériens, chaîne alimentaire, communications classifiées, services d’intelligence artificielle, banques, compagnies aériennes et plateformes crypto) l’explication unique par le vieillissement des infrastructures commence à montrer ses limites. Le public, de son côté, n’est pas toujours informé des véritables paramètres de ce qui se joue.
Des précédents historiques (documentés depuis au moins la grippe espagnole) montrent que, lors de crises, l’information peut être contenue ou réorientée pour limiter l’effet de panique.
11-13 octobre – Attaques sur les systèmes de réfrigération en France
Des centaines de supermarchés français (Intermarché/Netto, Coopérative U, Carrefour, Monoprix, E.Leclerc et d’autres) ont vu leurs meubles froids et chambres froides passés en dégivrage forcé prolongé. Les températures sont montées jusqu’à 50 °C, provoquant des pertes alimentaires importantes. L’estimation officielle fait état d’environ 700 magasins touchés sur 10 000. Les attaques ont ciblé des contrôleurs de réfrigération, notamment Danfoss/Dixell. L’incident a été immédiatement visible pour le public. Jean-Noël Barrot a communiqué sur le sujet ; l’attribution a d’abord oscillé vers la Russie, puis vers l’Iran après la découverte de traces en farsi. L’épisode a rendu tangible, pour une large partie de la population, l’idée que des systèmes du quotidien pouvaient être compromis de manière coordonnée.
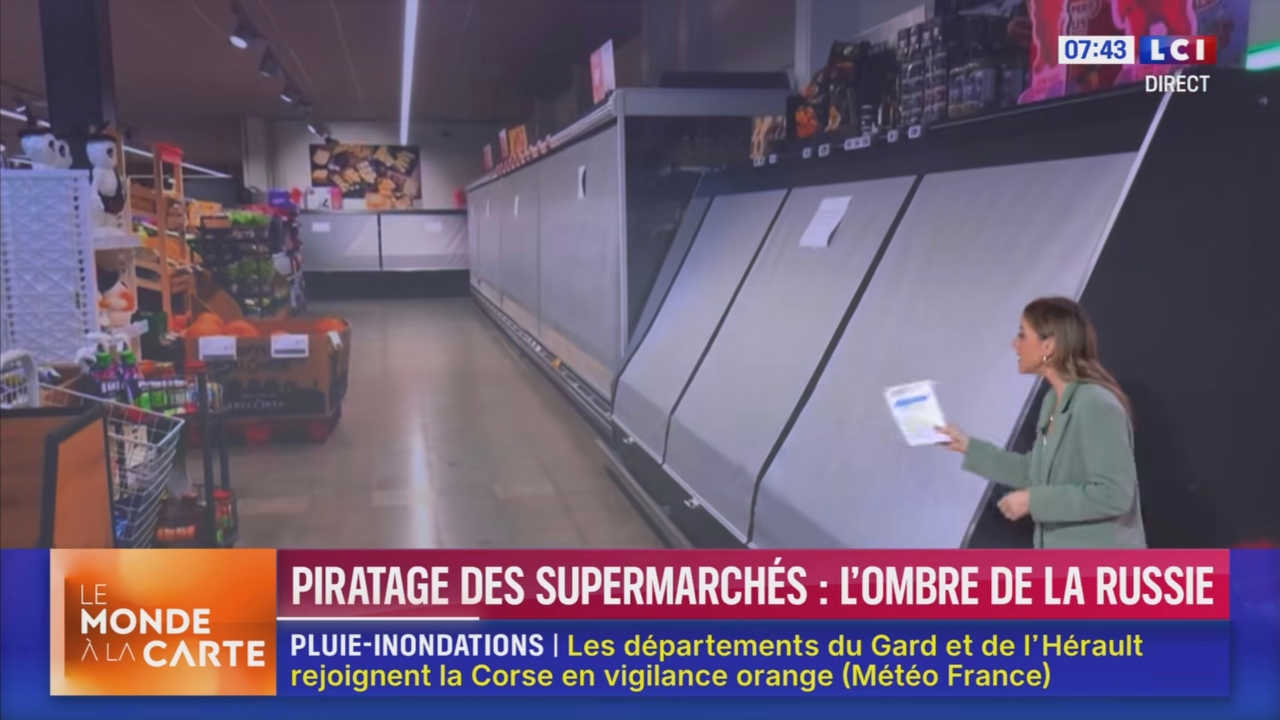
L'Iran accusé d'être derrière les cyberattaques visant les frigos 🇮🇷
— BFM Business (@bfmbusiness) November 10, 2026
Paris pointe du doigt l'Iran, qu'il accuse d'être à l'origine de cyberattaques ayant visé des systèmes de réfrigération chez plusieurs distributeurs, entraînant d'importantes pertes alimentaires. Le ministre… pic.twitter.com/gLz5tdqlS8
12-13 octobre – Extension aux équipements Dixell/Copeland XWEB
La vague s’est étendue à d’autres équipements, notamment des systèmes Dixell/Copeland XWEB. Un exemple documenté concerne un E.Leclerc dans le Tarn.
Cette extension montre que la première vague n’était pas isolée et que des variantes d’équipements similaires ont été ciblées dans les heures qui ont suivi.
19 octobre – Discours de Jensen Huang en faveur des modèles open
Un extrait du discours de Jensen Huang a été diffusé sur la chaîne YouTube de Nvidia. Il s’est positionné publiquement comme un défenseur des modèles open face à des mouvements qui les présentaient comme dangereux et souhaitaient les réguler fortement, déclarant avoir « sorti le cou ».
Ce discours s’inscrivait dans une période de tensions élevées entre modèles open et closed. Huang avait été l’un des défenseurs les plus visibles des modèles open en 2026 (lettre ouverte de juillet, défense des modèles chinois, critiques implicites des restrictions qui avantagent les labs fermés).
Il a dit explicitement avoir pris des risques personnels pour défendre les modèles open face à des « mouvements » qui voulaient les présenter comme dangereux et les réguler jusqu’à les faire disparaître.
Entire industries will be built on open models.
— NVIDIA (@nvidia) October 19, 2026
Developers need the freedom to build them.@JensenHuang on why keeping these models open and accessible matters. pic.twitter.com/ib7QYMJdxU
20 octobre – Annonce de la faille PHP2Shell
La faille PHP2Shell (CVEs 2026-109618 et 2026-109619) a été annoncée publiquement. Elle a forcé des mises à jour d’urgence sur des milliers de sites.
Elle illustre le basculement permis par les agents autonomes d’exploitation, capables d’analyser des patches et de générer des exploits fonctionnels à grande échelle en quelques heures.
Cette faille a été l’un des éléments centraux de la période, montrant comment des vulnérabilités critiques peuvent être industrialisées rapidement.
Effective Immediately, all organizations using PHP for their systems are advised to be prepared for an update addressing two critical vulnerabilities. PHP is widely used for web applications. These vulnerabilities often provide a direct path to the server's file system or…
— NSA Cyber (@NSACyber) October 21, 2026
Lisez bien.
— Olivier Rimmel 🕊️ (@OlivierRimmel) October 21, 2026
La faille #PHP2Shell est tellement critique, que j'ai peine à croire qu'elle n'ait pas été volontairement intégrée dans le code PHP, pour faire office de porte dérobée, qui permettait à ceux qui savaient l'utiliser d'entrer dans des serveurs sans identifiants ni sans…
22 octobre – Campagne « Be Ready » au Royaume-Uni
La campagne « Be Ready » a été annoncée et médiatisée au Royaume-Uni.
Elle a relancé fortement le débat public sur la nécessité de se constituer un kit d’urgence de 72 heures et a entraîné une série de rappels et de renforcements de ces recommandations dans plusieurs pays.
Elle est intervenue dans un contexte où les incidents techniques commençaient déjà à se multiplier, renforçant la perception d’un besoin de se préparer à des ruptures.
Ces messages ont été perçus comme relativement synchrones dans plusieurs pays, alors que le public avait déjà été familiarisé avec ce type de recommandations depuis environ un an.
Sales of tinned food and bottled water jump after 'Be Ready' campaign launch https://t.co/GDSEDWgvWY
— BBC Politics (@BBCPolitics) November 10, 2026
29 octobre – Vol majeur sur Binance
Environ 6,3 milliards de dollars ont été volés sur les hot wallets de Binance, le plus important vol de l’histoire des cryptomonnaies.
L’attaque a été attribuée au groupe nord-coréen TraderTraitor.
Binance a annoncé couvrir les pertes avec ses fonds propres.
L’événement a eu un impact majeur sur les marchés et a été l’un des plus visibles de la période.
Hackers stole $6.3 billion from Binance, the world's largest cryptocurrency exchange, in what analysts say is the biggest crypto hack ever, an attack that could prompt investors to rethink the risks of owning digital assets https://t.co/0oa56SQpJj pic.twitter.com/gWZiB7nivK
— Reuters (@Reuters) October 30, 2026
29 octobre – Incident Polymarket
Polymarket a été touché via la compromission d’un script tiers (DebugBear).
Environ 2,7 millions de dollars ont été volés auprès de plus de 700 wallets.
L’incident, plus limité que celui de Binance, est survenu le même jour et a renforcé le clustering sur les plateformes crypto.
29 octobre – Article du New York Times sur Jensen Huang
Le New York Times a publié un article sur Jensen Huang qui a accéléré la pression autour de sa personne et de ses relations.
Cet article a marqué un tournant dans la séquence qui a conduit à sa démission.
Breaking News: A Chinese businesswoman who had a close relationship with Nvidia’s CEO, Jensen Huang, was found to be passing intelligence to Beijing. https://t.co/0WLYYhR47a
— The New York Times (@nytimes) October 29, 2026
1-2 novembre – Seconde vague d’attaques sur les systèmes de réfrigération en Europe
Une seconde vague a touché les systèmes de réfrigération dans une dizaine de pays européens (Belgique, Pays-Bas, Allemagne, Suède et d’autres).
Des sites de l’Établissement français du sang ont également été visés.
Cette vague a étendu géographiquement le phénomène observé en France mi-octobre et a touché des infrastructures sensibles, renforçant le caractère transnational des incidents sur les systèmes de froid.
Elle a montré que le phénomène n’était pas limité à la France.
2-6 novembre – Alertes à la bombe sur des vols
De multiples alertes, qualifiées de fausses, ont perturbé le trafic aérien pendant plusieurs jours, notamment en Europe.
Même non confirmées, elles ont contribué à un climat d’insécurité visible pour le public et ont coïncidé avec d’autres incidents de la période.
Ces alertes ont affecté de nombreux vols et ont été largement relayées.
Les fausses alertes à la bombe sont "concertées" et relèvent possiblement d'une "ingérence étrangère", affirme Laurent Nuñez https://t.co/ECmUdwrFhn
— franceinfo (@franceinfo) November 13, 2026
3 novembre – Mise sous tutelle d’Ueno Bank et démission de Santiago Peña
Ueno Bank a été mise sous tutelle au Paraguay, affectant environ 3 millions de clients.
L’affaire a entraîné la démission du président Santiago Peña dans les jours suivants.
La mise sous tutelle d’une banque aussi importante a eu des conséquences politiques directes et n’est pas anodine.
3 novembre – Midterms américains
Les midterms américains se sont soldés par une défaite des républicains.
Cette défaite est intervenue dans un contexte de tensions déjà élevées et a été perçue comme un élément central de la période.
8 novembre – Communiqué de Jensen Huang
Huang a reconnu publiquement/semi-publiquement une infidélité dans une note interne, alors que des articles circulaient déjà.
Ce geste a retiré une grande partie de la valeur d’un éventuel chantage, mais n’a pas stoppé la pression. Au moins deux autres relations (dont une avec une cadre de Nvidia) ont été révélées, ce qui a accéléré la pression interne. La relation avec une personne que les autorités américaines considéraient comme un actif potentiel du renseignement chinois (Alice Huang) a été particulièrement mise en avant.
C’est un schéma classique qui pourrait amplement s’apparenter à une collecte de kompromat.
12 novembre – Démission de Jensen Huang
La séquence complète (discours open mi-octobre → article du New York Times le 29 octobre → admission le 8 novembre → démission le 12 novembre) s’est déroulée sur un timing très serré.
Huang avait été l’un des défenseurs les plus visibles des modèles open face à des mouvements qui voulaient les réguler jusqu’à les faire disparaître. Aucune autre explication officielle n’a été donnée pour justifier la rapidité de cette séquence en dehors des affaires privées et du risque de sécurité nationale lié à la relation avec Alice Huang.
La sortie au grand jour de ces éléments correspond davantage à une volonté d’éliminer ou de discréditer qu’à un simple contrôle.
Les kompromat sont très rarement révélés publiquement quand l’objectif est de contrôler quelqu’un.
Le timing coïncide avec une période où Huang était particulièrement actif et visible sur le sujet des modèles open, à un moment où les tensions (géopolitiques et commerciales) autour de l’open vs closed étaient élevées.
Over the past week, I’ve been overwhelmed by the love and support of friends, industry colleagues, and people I've never met. Thank you to everyone who has shown kindness to my family and me. It means the world to me.
— Jensen Huang (@JensenHuang) November 17, 2026
I came to the United States 53 years ago, and becoming an…
12-13 novembre – Pannes de Microsoft Outlook, Teams et 365
Des pannes ont affecté Microsoft Outlook, Teams et 365 (lien avec Adallom).
Ces interruptions ont touché des services largement utilisés.
BREAKING: Hundreds of thousands of users around the world are still affected by the global outage at Microsoft, affecting its Outlook, Teams, Copilot and 365 services.
— Sky News (@SkyNews) November 13, 2026
Follow the latest updates 🔗 https://t.co/zaEXG2DJda
📺 Sky 501, Virgin 602, Freeview 233 and YouTube pic.twitter.com/uHGHRW3sfo
13 novembre – Allision Atlantic Asphalt / American Heritage
Le pétrolier Atlantic Asphalt (pavillon îles Marshall, ~160 m, ~17 800 dwt) a heurté le bateau de croisière fluviale American Heritage (American Cruise Lines, ~90 m), qui était amarré au quai (Thalia Street Wharf, mile 96 du Lower Mississippi, juste au sud du pont Crescent City Connection).
Il s’agit techniquement d’une allision (navire en mouvement heurtant un navire stationnaire). Selon les premiers éléments du NTSB, l’incident est lié à une défaillance de gouvernail (steering casualty) dont la cause exacte n’est pas encore établie.
Les systèmes de gouvernail modernes étant électro-hydrauliques et intégrant des composants électroniques et numériques (autopilot, calculateurs, automates PLC, interfaces numériques et réseaux de type CAN bus ou équivalent), une origine mécanique, électrique ou électronique reste ouverte.
Le navire avait déjà connu des déficiences passées sur des systèmes de navigation et électriques (autopilot, communication entre la passerelle et la machine). L’enquête NTSB est en cours.
13 novembre – Immobilisation d’avions sur le sol américain
Une immobilisation d’avions sur le sol américain a coïncidé avec la visite du patron du Mossad.
Cet événement a été relevé pour son timing.
There has been a temporary telecommunications outage - out of an abundance of caution all flights have been halted. Every flight has been accounted for and international flights will be handled on a case by case basis.
— The FAA ✈️ (@FAANews) November 13, 2026
16 novembre – Perturbation des systèmes JPMorgan Chase et du réseau Zelle
Une perturbation majeure a affecté les systèmes de JPMorgan Chase et le réseau Zelle, avec des répercussions chez d’autres banques.
Elle a provoqué des signalements massifs et a été l’un des incidents les plus visibles du jour.
16 novembre – Injection JavaScript via le CDN Optimizely
Une injection JavaScript via le CDN Optimizely (OPTIMJACK) a été détectée à partir de 04:21 UTC (BBC), touchant environ 188 snippets et 178 organisations (BBC, CNN, Zoom, Walmart etc.), avec un nettoyage dans la soirée.
Cette injection a affecté de nombreux sites et services.
BREAKING: A cyberattack hit 178 major organizations, including Zoom, CNN, BBC, Fox News, HSBC, Ledger, Equifax, Salesforce, IKEA and Air France-KLM, by loading malware on the Optimizely Web platform, exposing visitors to scripts built to steal payment data and exploit iOS…
— The Hormuz Letter (@HormuzLetter) November 17, 2026
16 novembre – Incidents touchant des fournisseurs alimentaires en Australie et en Europe
Des incidents ont touché des fournisseurs alimentaires en Australie et en Europe (lien avec Claroty).
Ces événements se sont ajoutés aux attaques sur les systèmes de réfrigération observées plus tôt.
16 novembre – Pannes chez plusieurs banques américaines
Des pannes ont affecté Chase, Bank of America, Wells Fargo et U.S. Bank (lien avec NICE Actimize).
Ces pannes ont concerné des établissements majeurs et ont été associées dans le débat public à un fournisseur d’origine israélienne.
BREAKING: Major U.S. banks are facing reports of widespread service disruptions, with some Chase, Bank of America and Wells Fargo customers unable to access their accounts.
— Fox News (@FoxNews) November 16, 2026
Chase acknowledges an ongoing issue as thousands of outage reports surface online.
The extent and cause… pic.twitter.com/l63O40aKAL
17 novembre – Confirmation officielle d’Optimizely
La confirmation officielle d’Optimizely concernant la vulnérabilité est intervenue vers 01:02 UTC.
Elle a formalisé l’incident de la veille.
17 novembre – Panne du réseau de communications classifié de la NSA
Une panne a touché le réseau de communications classifié de la NSA (lien avec Narus et Verint).
Cet incident a concerné un système sensible et a été associé dans le débat public à des fournisseurs d’origine israélienne.
🚨 BREAKING: NSA's highly classified internal network, NSA Net, is DOWN, CNN reports
— Nick Sortor (@nicksortor) November 17, 2026
Once again, "no indication of a cyber attack," they say
The outage is causing NSA to STAGGER arrivals of staff, as they can't get any work done as without being able to communicate internally.… pic.twitter.com/VUJL62OUpk
17 novembre – Pannes chez Apple
Des pannes ont affecté Apple (iCloud, App Store, Apple Pay). Ces interruptions ont touché des services grand public majeurs.
Le plus grand hub R&D d’Apple hors États-Unis est situé en Israël et développe des systèmes critiques (cloud, sécurité, stockage, accès).
17 novembre – Cyberattaque sur Equinor
Une cyberattaque a ciblé Equinor, le plus grand fournisseur de gaz européen (lien avec Palo Alto Networks).
L’entreprise s’appuie sur la technologie de sécurité de Palo Alto Networks, dont le fondateur est d’origine israélienne.
17 novembre – Panne de Cloudflare
Une panne a touché Cloudflare (lien avec Nanosek). Nanosek, entreprise de cybersécurité israélienne, gère des systèmes critiques de sécurité et de contrôle d’accès pour Cloudflare.
17 novembre – Incendie électrique au siège de la CIA
Un incendie électrique mineur a été rapporté au siège de la CIA à Langley.
Il a été rapidement maîtrisé, sans blessés ni dégâts majeurs.
17-18 novembre – Fuite de fichiers internes de Deutsche Bank
Plus de 15 millions de fichiers internes de Deutsche Bank ont été publiés, révélant des défaillances de conformité sur des transactions liées à Epstein, des oligarques russes et des contrats de défense.
L’action a chuté de plus de 6 %. Cette fuite a exposé des éléments sensibles et a eu un impact boursier immédiat.
La Deutsche bank dans la tourmente
— BFM Business (@bfmbusiness) November 17, 2026
Jeffrey Epstein, oligarques russes, financement d'armement en zone de conflit, blanchiment d'argent ... la célèbre banque allemande fait face à de gros dysfonctionnements internes qui ont été révélés par des lanceurs d'alerte. pic.twitter.com/ayZssM2g86
17-18 novembre – Incident sur le câble sous-marin SEA-ME-WE 5
Un incident a touché le câble sous-marin SEA-ME-WE 5.
Ce type de câble assure une partie importante du trafic internet intercontinental.
L’incident s’est ajouté au cluster de la période
17-18 novembre – Déclarations du DHS concernant des hackers iraniens
Le DHS a fait des déclarations concernant des hackers iraniens.
Ces déclarations se sont inscrites dans un contexte de tensions avec l’Iran et d’attributions fluctuantes observées depuis octobre
18 novembre – Alerte DHS sur les infrastructures critiques aux États-Unis
Le DHS a alerté sur des cyberattaques ciblant le réseau électrique, l’eau et les transports aux États-Unis (lien avec Unitronics).
Unitronics, dont le siège est en Israël, fournit des technologies d’accès distant sécurisé et de contrôle opérationnel direct sur des infrastructures critiques américaines.
18 novembre – Cyberattaque rapportée sur Nvidia
Une cyberattaque a été rapportée sur Nvidia avec des menaces de divulgation de données volées (lien avec Mellanox). Mellanox, fondée en Israël, constitue une partie importante de l’infrastructure de Nvidia (sécurité distante, gestion de systèmes, flux de données critiques).
Cet incident s’inscrit dans la continuité de la séquence Huang.
18 novembre – Cyberattaque rapportée sur Nvidia
Une cyberattaque a été rapportée sur Nvidia avec des menaces de divulgation de données volées (lien avec Mellanox). Mellanox, fondée en Israël, constitue une partie importante de l’infrastructure de Nvidia (sécurité distante, gestion de systèmes, flux de données critiques).
Cet incident s’inscrit dans la continuité de la séquence Huang.
18 novembre – Cyberattaque sur le superordinateur japonais Fugaku
Une cyberattaque a ciblé le superordinateur japonais Fugaku, vital pour des prévisions de catastrophes (lien avec KELA). KELA, entreprise de cybersécurité fondée en Israël, a eu accès à l’ossature cyber et au monitoring distant de systèmes critiques via le co-développeur de Fugaku.
18 novembre – Pannes chez T-Mobile
Des pannes ont touché T-Mobile (lien avec Amdocs). T-Mobile a un partenariat avec Amdocs, fondée en Israël, pour la gestion d’opérations digitales critiques, le développement de logiciels cœur et le support d’infrastructure telecom.
19 novembre – Intervention de Geoffrey Hinton
Geoffrey Hinton a alerté le Congrès américain sur le fait que l’IA a atteint le point où elle conçoit de meilleures IA (amélioration récursive) et que l’on ne sait pas comment rester en contrôle d’une éventuelle superintelligence. Il a déclaré qu’il ne fallait pas développer des systèmes susceptibles de nous éliminer tant que l’on ne sait pas comment les empêcher.
Cette intervention est intervenue dans un contexte de tensions élevées autour de la régulation de l’IA.
🤖🇺🇸 'Godfather of AI' warns Congress to ACT NOW before AI gets OUT OF CONTROL
— Mario Nawfal (@MarioNawfal) November 19, 2026
Nobel Prize winner Geoffrey Hinton delivered a chilling warning to lawmakers after a closed-door briefing on Capitol Hill.
"AI has now reached the point where AI is designing better AI. That's called… pic.twitter.com/rRK9US4ShO
19 novembre – Déclaration de Donald Trump
Donald Trump a déclaré s’opposer à « toute forme de régulation globaliste ou à tout ce qui viserait à contrôler ou étouffer l’IA », au nom de la protection de l’innovation américaine.
Cette opposition affichée peut viser à conserver une souveraineté nationale sur d’éventuels contrôles tout en limitant le coût politique d’un processus déjà en cours.
Elle s’inscrit dans le débat polarisé sur la régulation de l’IA observé le même jour que l’alerte de Hinton.
TRUMP on SI regulation: “We oppose any form of globalist regulation or anything to control or stifle AI, and we won’t allow that to happen.”
— Fox News (@FoxNews) November 19, 2026
President Trump pushes back against international oversight of artificial intelligence, arguing that American innovation must be protected… pic.twitter.com/4DxXWXbT58
19 novembre : Confirmation publique d’une cyberattaque contre la Commission européenne
Le 19 novembre 2026, la Commission européenne confirme publiquement une cyberattaque détectée le 22 octobre (confirmée en interne le 26).
Les attaquants ont utilisé Artex, un outil open source chinois de pentesting assisté par IA. Les systèmes touchés (Sysper pour la paie et les congés, MyPMO pour les remboursements médicaux) ont été indisponibles pendant plus de dix jours.
Aucune fuite de données globale ni demande de rançon n’a été confirmée. La révélation publique intervient près d’un mois après la détection.
EU Commission confirms it was targeted in cyberattack through use of AI tools https://t.co/CgIZUj8Yb3
— Reuters (@Reuters) November 19, 2026
Perte de confiance radicale comme facteur systémique
L’accumulation d’incidents visibles (frigos, paiements, transports, crypto, banques), de non-attributions, de coïncidences temporelles et de messages de préparation peut engendrer une perte de confiance du public de façon radicale.
Cette érosion n’est pas un effet secondaire mineur ; elle constitue un facteur à part entière de la guerre hybride.
Une population qui ne sait plus à qui se fier, qui perçoit une déconnexion croissante entre les récits officiels et la réalité observable, et qui est simultanément invitée à se préparer à des ruptures (énergie, numérique, alimentaire), devient à la fois plus vulnérable à des opérations d’influence et moins prévisible dans ses réactions.
Cette dynamique peut amplifier les effets d’incidents futurs, qu’ils soient techniques, politiques ou géopolitiques.
Agents autonomes : un changement de nature des attaques
Un facteur transversal et central de cette période est l’émergence opérationnelle d’agents autonomes d’exploitation.
Des outils comme ceux documentés par Google GTIG (exploit_agent) sont capables d’analyser en temps réel les diffs de patches, de générer des exploits fonctionnels et de les déployer sans intervention humaine significative.
Cette capacité transforme radicalement le rapport de force : ce qui prenait auparavant des jours ou des semaines à des équipes humaines peut désormais être industrialisé en quelques heures. PHP2Shell et d’autres failles de la période illustrent ce basculement. L’accélération n’est plus seulement quantitative ; elle devient qualitative.
Des acteurs étatiques ou semi-étatiques disposant de ces capacités peuvent saturer des défenses, tester des vecteurs et multiplier les incidents visibles ou discrets à une échelle inédite.
Ce facteur rend plus difficile la distinction entre opportunisme technique et action coordonnée
Similitudes avec Leave the World Behind
Plusieurs éléments de la période entrent en résonance avec le film Leave the World Behind (Le Monde après nous), produit par Higher Ground Productions (Barack et Michelle Obama).
Le long-métrage met en scène une succession de défaillances (communications, transports, énergie) sans attribution claire, dans un climat de défiance et de préparation individuelle.
Des scènes marquantes — un navire qui s’échoue, des perturbations aériennes, ou la présence d’un cerf — trouvent des échos visuels et narratifs dans certains incidents récents (allision de navires, immobilisation d’avions, illustrations médiatiques).
L’Iran y figure également, notamment sur des flyers, ce qui entre en résonance avec les tensions géopolitiques de la période.
Ces similitudes ne constituent pas une preuve, mais elles renforcent le caractère perturbant du climat observé : clustering d’événements mal expliqués, érosion de la confiance et messages de préparation.
Pression psychologique, kits de survie et hypothèse psyop
Les messages répétés sur les kits de survie occupent une place centrale. Ils s’inscrivent dans une logique de préparation partielle de la population, sans jamais expliciter clairement les risques.
Historiquement, lors de crises majeures, le public n’est pas toujours informé des véritables paramètres.
Les médias mainstream peuvent contribuer à contenir ou réorienter le récit pour limiter l’effet de panique.
L’hypothèse d’une psyop ou d’une ingénierie sociale n’est ni démontrée ni exclue ; elle reste une lecture cohérente face à la synchronicité observée.
La répétition des messages de préparation, combinée à l’absence d’attribution claire sur de nombreux incidents et à la présentation systématique de ces derniers comme des « défaillances techniques » ou des « infrastructures vieillissantes », peut produire un effet de saturation narrative.
Cet effet est susceptible d’éroder progressivement la confiance du public dans les institutions, les médias et les récits officiels, sans nécessairement déclencher de panique immédiate.
Cette dynamique de pression psychologique et d’érosion progressive de la confiance ouvre un espace politique particulier.
Il est plus facile de démolir que de bâtir : sans structures existantes solidement ancrées ni habitudes figées, il devient parfois plus simple de repenser un modèle ou un projet en profondeur.
Moins de contraintes d’adaptation permettent d’éviter d’avoir à composer avec des limites héritées du passé.
Dans le contexte observé — incidents visibles non clairement attribués, messages répétés de préparation aux ruptures, et perte de confiance dans les systèmes en place — cette logique peut faciliter l’acceptation de refontes radicales (infrastructures numériques, régulation de l’IA, architecture financière ou modèles de gouvernance) qui auraient rencontré davantage de résistance dans un climat de stabilité perçue.
L’affaiblissement des structures actuelles n’est alors pas seulement un effet collatéral ; il peut constituer un levier pour imposer de nouveaux cadres avec une friction sociale et politique réduite.
Régulation de l’IA, opposition affichée et souveraineté des contrôles
Cette dynamique de pression psychologique et d’érosion de la confiance peut faciliter l’acceptation de règles plus strictes sur l’intelligence artificielle.
La régulation de l’IA bouleverse les marchés en favorisant les acteurs capables de supporter des coûts de conformité élevés au détriment des modèles open et des acteurs plus petits.
Dans un climat marqué par des incidents techniques multiples, des alertes sur la perte de contrôle (comme celle de Hinton le 19 novembre sur l’amélioration récursive) et des tensions autour des modèles open (séquence Huang), des propositions de contrôle renforcé peuvent apparaître comme une réponse nécessaire.
Le même jour, Trump déclare s’opposer à « toute forme de régulation globaliste ou à tout ce qui viserait à contrôler ou étouffer l’IA », au nom de la protection de l’innovation américaine.
Cette opposition affichée peut viser à conserver la souveraineté américaine sur les contrôles et les régulations : en rejetant un cadre international ou externalisé, elle laisse ouverte la possibilité de mécanismes de contrôle internes (agences, législation nationale, standards) définis selon les priorités américaines.
Elle peut également s’inscrire dans une stratégie de dédouanement, en limitant le coût politique d’un processus qui pourrait déjà être en cours à d’autres niveaux.
Dans une hypothèse de psyops, cette séquence — alertes sur les risques, incidents visibles, défiance installée et opposition publique à une régulation perçue comme externalisée — permettrait de rendre socialement acceptable un resserrement du contrôle sur l’IA tout en orientant le débat vers une souveraineté nationale des règles.
La disruption des marchés ne serait alors pas seulement un effet collatéral ; elle pourrait constituer un levier pour reconfigurer le paysage concurrentiel.
Distribution géographique et concentration de fournisseurs
Les incidents de la période touchent de manière marquée les États-Unis, plusieurs pays européens, l’Australie, le Japon et d’autres acteurs. Israël, malgré son niveau technologique élevé et sa densité d’infrastructures critiques, n’apparaît pas dans le même pattern d’incidents visibles et répétitifs.
Cette distribution contrastée prend une dimension supplémentaire lorsqu’on observe que, dans de nombreux cas documentés, les systèmes touchés s’appuient sur des fournisseurs d’origine israélienne pour des fonctions critiques (sécurité OT/ICS, monitoring, accès distant, surveillance financière, cloud, telecom, etc.).
Des entreprises comme Claroty, NICE Actimize, Adallom, Malam Team, Narus, Verint, Palo Alto Networks, Nanosek, Unitronics, Mellanox, KELA ou Amdocs sont régulièrement citées dans les chaînes techniques des cibles affectées.
Cette concentration de compétences et de dépendances ne constitue pas une preuve d’implication dans les incidents, mais elle modifie la nature de l’observation : il ne s’agit plus seulement d’une absence relative d’événements visibles en Israël, mais aussi d’une présence significative d’acteurs israéliens dans les infrastructures critiques des pays qui subissent ces événements.
Cette double dimension (distribution géographique contrastée et concentration de fournisseurs) constitue un élément d’analyse à part entière, qui invite à interroger les logiques de ciblage, les dépendances techniques et les relations bilatérales sans conclure automatiquement à une attribution.
Clustering, coïncidences géopolitiques et hypothèses non rejetables
Pris isolément, nombre de ces éléments restent attribuables à des défaillances techniques. Pris ensemble, le timing serré, la variété des cibles, l’accélération par agents autonomes, les coïncidences géopolitiques (Iran, Ukraine, relations États-Unis-Israël, midterms), la distribution géographique contrastée (avec une présence marquée dans certains pays et une absence relative en Israël) et la dimension de pression psychologique dépassent le simple hasard statistique.
L’absence d’attribution claire et publique pour une grande partie de ces incidents est cohérente avec des logiques de contrôle de l’information déjà observées.Les messages sur les kits de survie, répétés et synchronisés, s’inscrivent dans cette préparation partielle.
Les hypothèses de false flag, d’ingénierie sociale, d’orientation narrative ou de clustering non purement aléatoire ne sont ni démontrées ni exclues. Elles restent, à ce stade, des lectures qu’il est impossible de rejeter.
La perte de confiance radicale du public constitue un effet systémique potentiel de cette accumulation.